Dokumentasi ini menjelaskan langkah-langkah yang diperlukan untuk menghubungkan perangkat NAS (Network Access Server), seperti MikroTik, ke server NETLAYER RADIUS. Proses ini bertujuan agar NAS dapat melakukan autentikasi, otorisasi, dan pencatatan (accounting) terhadap pengguna melalui server RADIUS NETLAYER. Sebelum memulai, pastikan Anda telah memenuhi seluruh prasyarat yang dibutuhkan agar proses integrasi dapat berjalan dengan lancar.
Prasyarat
- Akun NETLAYER yang sudah aktif dan memiliki hak akses untuk menambahkan NAS.
- Perangkat NAS (misalnya MikroTik RouterOS) yang telah terpasang dan dapat diakses.
- Hak akses administrator pada perangkat NAS untuk menjalankan perintah melalui terminal.
- Koneksi internet yang stabil pada perangkat NAS, karena koneksi ke server NETLAYER dilakukan melalui VPN L2TP.
- Port dan alamat server RADIUS NETLAYER dalam keadaan dapat dijangkau oleh perangkat NAS.
Langkah-Langkah Konfigurasi
- Masuk ke akun NETLAYER Anda menggunakan kredensial yang telah terdaftar. Pastikan Anda login sebagai administrator agar dapat mengakses menu pengelolaan NAS.
- Tambahkan NAS baru dengan membuka menu NAS, kemudian pilih opsi Add. Menu ini berfungsi untuk mendaftarkan perangkat NAS yang akan terhubung ke server RADIUS NETLAYER.
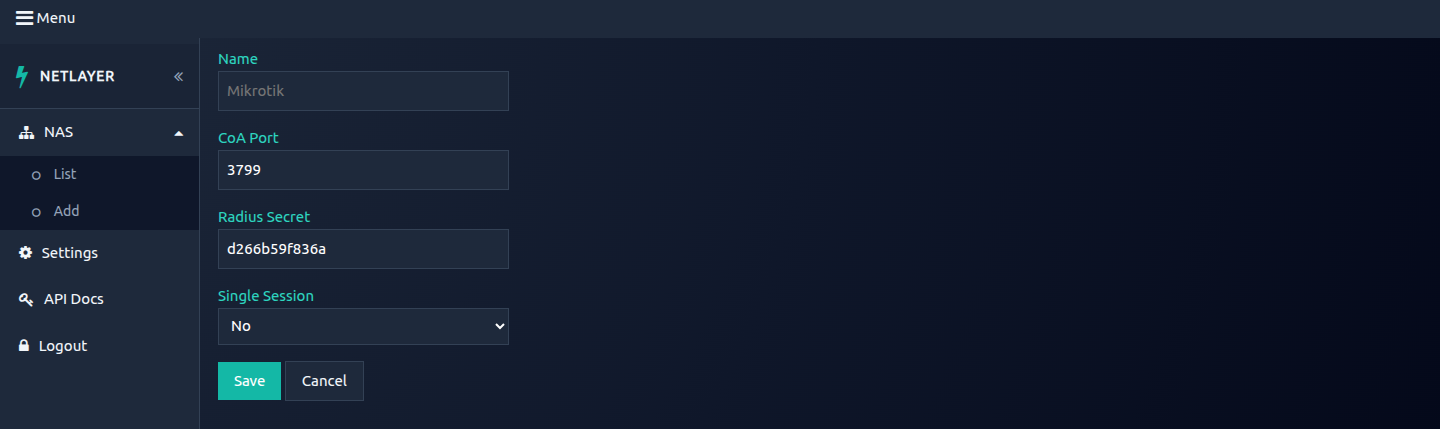
- Isikan nama server atau NAS pada kolom yang tersedia, misalnya "MikroTik 1", kemudian klik tombol Save. Nama ini berfungsi sebagai identitas NAS agar mudah dikenali di dalam dashboard NETLAYER. Pastikan penamaan dilakukan secara konsisten dan jelas agar memudahkan proses pemantauan di kemudian hari.
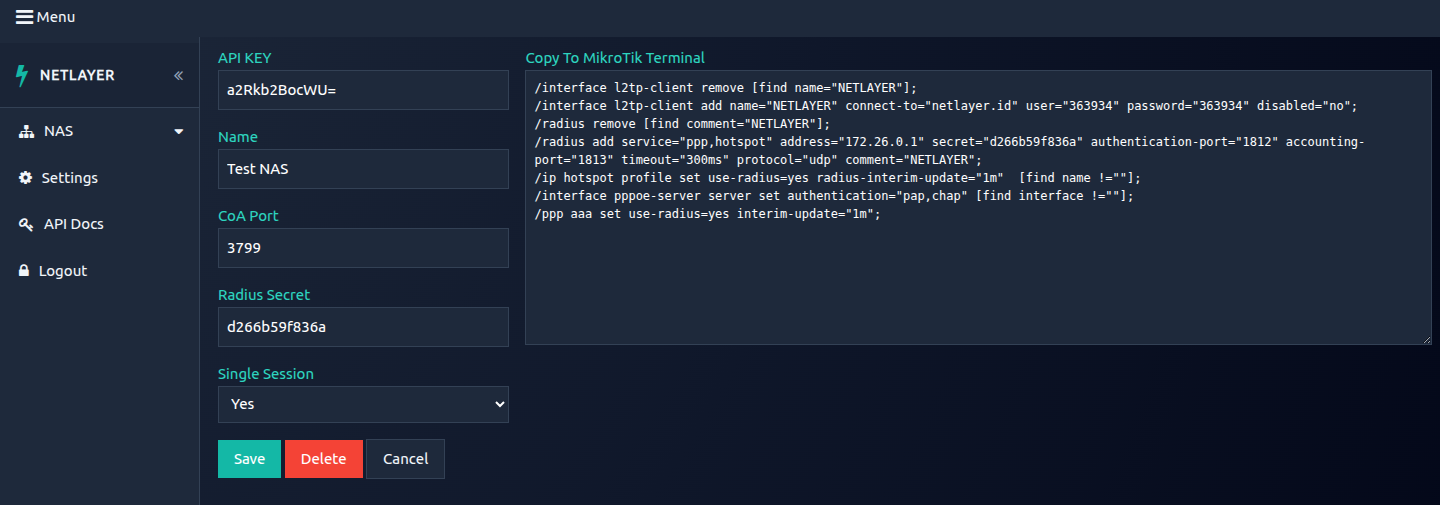
- Setelah data NAS disimpan, sistem NETLAYER akan menampilkan script konfigurasi di sisi kanan formulir. Script tersebut berisi parameter koneksi VPN L2TP beserta konfigurasi RADIUS yang diperlukan. Salin seluruh script tersebut, lalu tempelkan pada terminal MikroTik dan tekan Enter untuk menjalankannya.
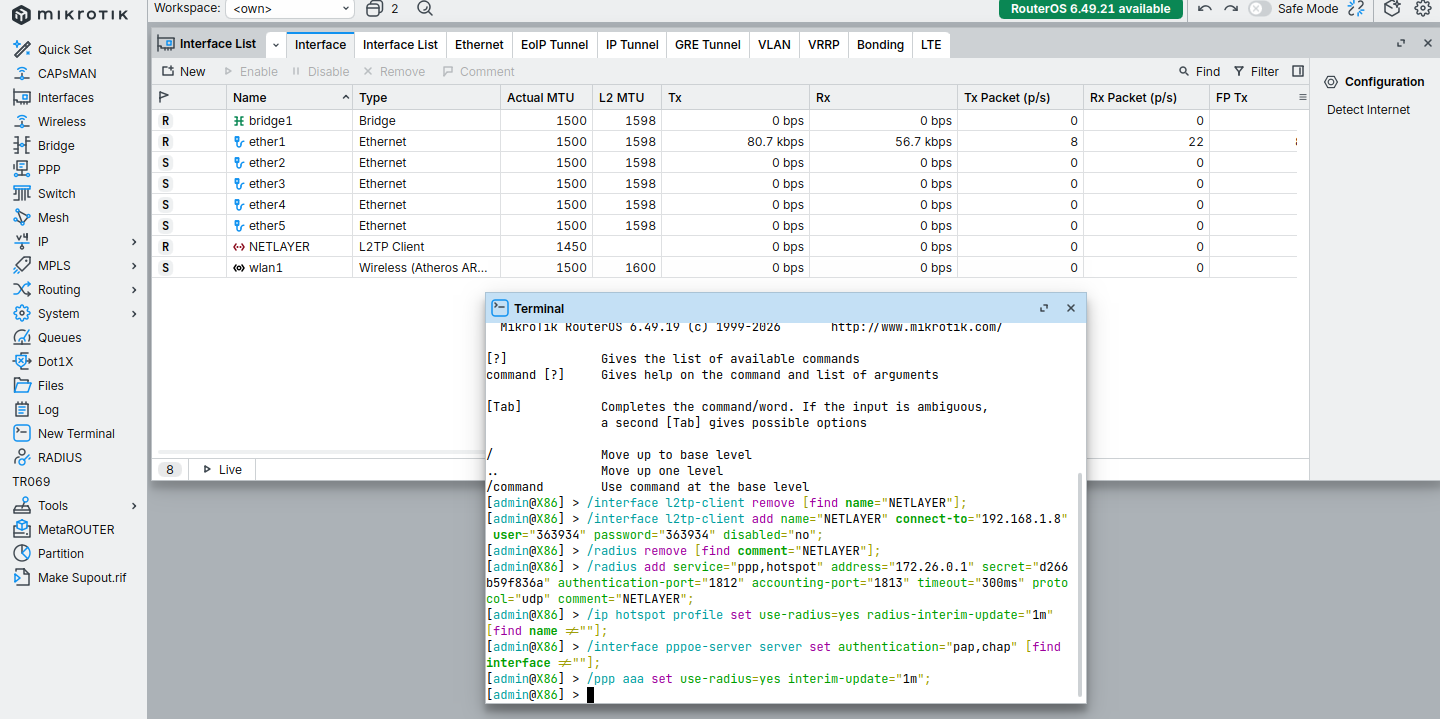
- Periksa daftar interface pada MikroTik dengan membuka menu Interfaces. Pastikan terdapat interface VPN L2TP dengan nama NETLAYER dan statusnya menunjukkan huruf "R" yang berarti Running. Status ini menandakan bahwa koneksi VPN antara NAS dan server NETLAYER telah berhasil terbentuk.
- Verifikasi status NAS pada dashboard NETLAYER. Pastikan NAS yang baru ditambahkan telah berstatus Online atau Connected. Apabila status masih menunjukkan Offline, periksa kembali koneksi internet pada perangkat NAS serta pastikan script konfigurasi telah dijalankan dengan benar.
- Lakukan konfigurasi tambahan pada MikroTik sesuai kebutuhan layanan, misalnya dengan menambahkan PPP Secret, PPP Profile, Hotspot Server, atau PPPoE Server. Konfigurasi ini diperlukan agar klien dapat melakukan autentikasi melalui server RADIUS NETLAYER.
- Uji koneksi dengan mencoba melakukan autentikasi menggunakan salah satu akun pengguna yang telah terdaftar di NETLAYER. Apabila proses login berhasil, maka integrasi antara NAS dan server RADIUS NETLAYER telah berjalan dengan baik.
Penanganan Masalah (Troubleshooting)
- Jika interface VPN L2TP dengan nama NETLAYER tidak muncul, periksa kembali apakah script konfigurasi telah dijalankan sepenuhnya tanpa error pada terminal MikroTik.
- Jika status interface tidak menunjukkan huruf "R", periksa koneksi internet pada perangkat NAS serta pastikan tidak ada firewall yang memblokir koneksi VPN L2TP.
- Jika NAS tidak terdeteksi sebagai Online pada dashboard NETLAYER, pastikan alamat server RADIUS dapat dijangkau dan kredensial yang digunakan pada script sudah sesuai.
- Jika pengguna gagal melakukan autentikasi meskipun NAS sudah terhubung, periksa kembali konfigurasi PPP, Hotspot, atau PPPoE pada MikroTik serta pastikan akun pengguna telah terdaftar dengan benar di NETLAYER.
Catatan Keamanan
- Script konfigurasi yang dihasilkan oleh NETLAYER mengandung informasi sensitif seperti kredensial VPN dan RADIUS. Simpan script tersebut di tempat yang aman dan jangan membagikannya kepada pihak yang tidak berwenang.
- Disarankan untuk melakukan rotasi kredensial secara berkala guna menjaga keamanan koneksi antara NAS dan server NETLAYER.
- Batasi akses administrator pada perangkat NAS hanya kepada personel yang berwenang.